
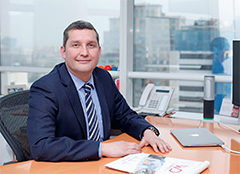
* Tras la postergación de la entrada en vigencia de la Ley de Protección de Datos Personales, Kenneth Daniels, CEO de Widefense, advierte que el verdadero desafío para las empresas no es sólo cumplir con la normativa, sino aprovechar este tiempo adicional para conocer qué tan protegidas están realmente y fortalecer su capacidad de respuesta.
La aprobación en el Congreso del proyecto que posterga hasta el 15 de octubre de 2027 la entrada en vigencia de la Ley de Protección de Datos Personales (21.719) dará más tiempo a las organizaciones para prepararse. La decisión responde, entre otros factores, a que la nueva Agencia encargada de fiscalizar su cumplimiento aún no está instalada. Para Kenneth Daniels, CEO de Widefense, ese desfase entre intención y capacidad refleja también uno de los principales desafíos que enfrentan hoy las empresas: contar con medidas de protección no necesariamente significa estar realmente preparadas.
La discusión ocurre, además, en un escenario donde los ciberataques y las filtraciones de información forman parte de una amenaza constante para las organizaciones. Cada vez conocemos más casos de incidentes que comprometen datos sensibles, afectan servicios y ponen en riesgo la continuidad de las operaciones. Frente a esta realidad, el cumplimiento normativo es fundamental, pero no puede ser el único indicador de protección. El diagnóstico del ejecutivo, basado en su trabajo con clientes de distintos rubros, es que todos coinciden en la necesidad de cumplir, pero cada organización enfrenta desafíos diferentes. «Para una empresa grande esto es una capa más sobre un sistema ya complejo; para una pequeña, es un esfuerzo desproporcionado frente a su capacidad real. Pero independiente del tamaño, el desafío es el mismo: saber qué tan protegida está realmente la organización y dónde están sus principales brechas», explica.
Según Daniels, el tiempo adicional no resuelve nada por sí solo si no viene acompañado de un ejercicio concreto de revisión interna. Las organizaciones pueden contar con políticas, procedimientos y múltiples tecnologías de ciberseguridad, pero eso no garantiza que sus medidas sean efectivas frente a los riesgos que enfrentan. «No basta con saber qué controles tenemos implementados. Necesitamos entender qué riesgos podrían afectar la continuidad del negocio, qué tan efectivas son nuestras medidas de protección y cuál es nuestra capacidad de respuesta si algo falla. Solo con esa información podemos identificar brechas y priorizar decisiones basadas en evidencia», plantea.
«Si el tiempo extra se usa para relajar la presión y no para evaluar qué tan preparados estamos realmente, la oportunidad se pierde. La ley puede postergarse, pero los riesgos siguen presentes. El verdadero desafío es contar con evidencia para tomar mejores decisiones y fortalecer la capacidad de las organizaciones para enfrentar un incidente sin comprometer la continuidad del negocio», concluye.
